허용 도메인만 열린 교육청 망에서 S3 이미지를 nginx 리버스 프록시로 띄운 기록
서울시교육청 시범 도입 중 화이트리스트 망에서 S3 이미지가 막히자, 이미 허용된 API 도메인 뒤에 nginx 리버스 프록시를 두어 이미지를 서빙한 과정과 트레이드오프를 정리했습니다.
교육청 PC로 서비스에 접속했는데, 화면은 다 뜨는데 이미지만 전부 깨져 있었습니다. 사무실과 집에서는 멀쩡했던 화면이었습니다.
동호회 관리 서비스 코모를 서울시교육청에 시범 도입하던 때(2025.04 ~ 2025.09)의 일입니다. 원인은 코드가 아니라 교육청의 망 정책이었고, 교육청에 따로 요청하지 않고 nginx 리버스 프록시로 이미지를 우리 도메인 뒤에 숨겨서 해결했습니다.
교육청 PC에서만 이미지가 안 뜬다
증상
동호회 대표 사진, 프로필, 영수증 첨부까지 이미지란 이미지는 모두 깨졌습니다. 그런데 페이지, 로그인, API 응답은 전부 정상이었습니다.
"코드는 그대로인데 왜 여기서만 이미지가..?" 개발자 도구를 열어 보니 이미지 요청이 서버까지 가지도 못하고 네트워크 단에서 끊기고 있었습니다.
원인: 이미지 URL이 S3 도메인을 직접 가리켰다
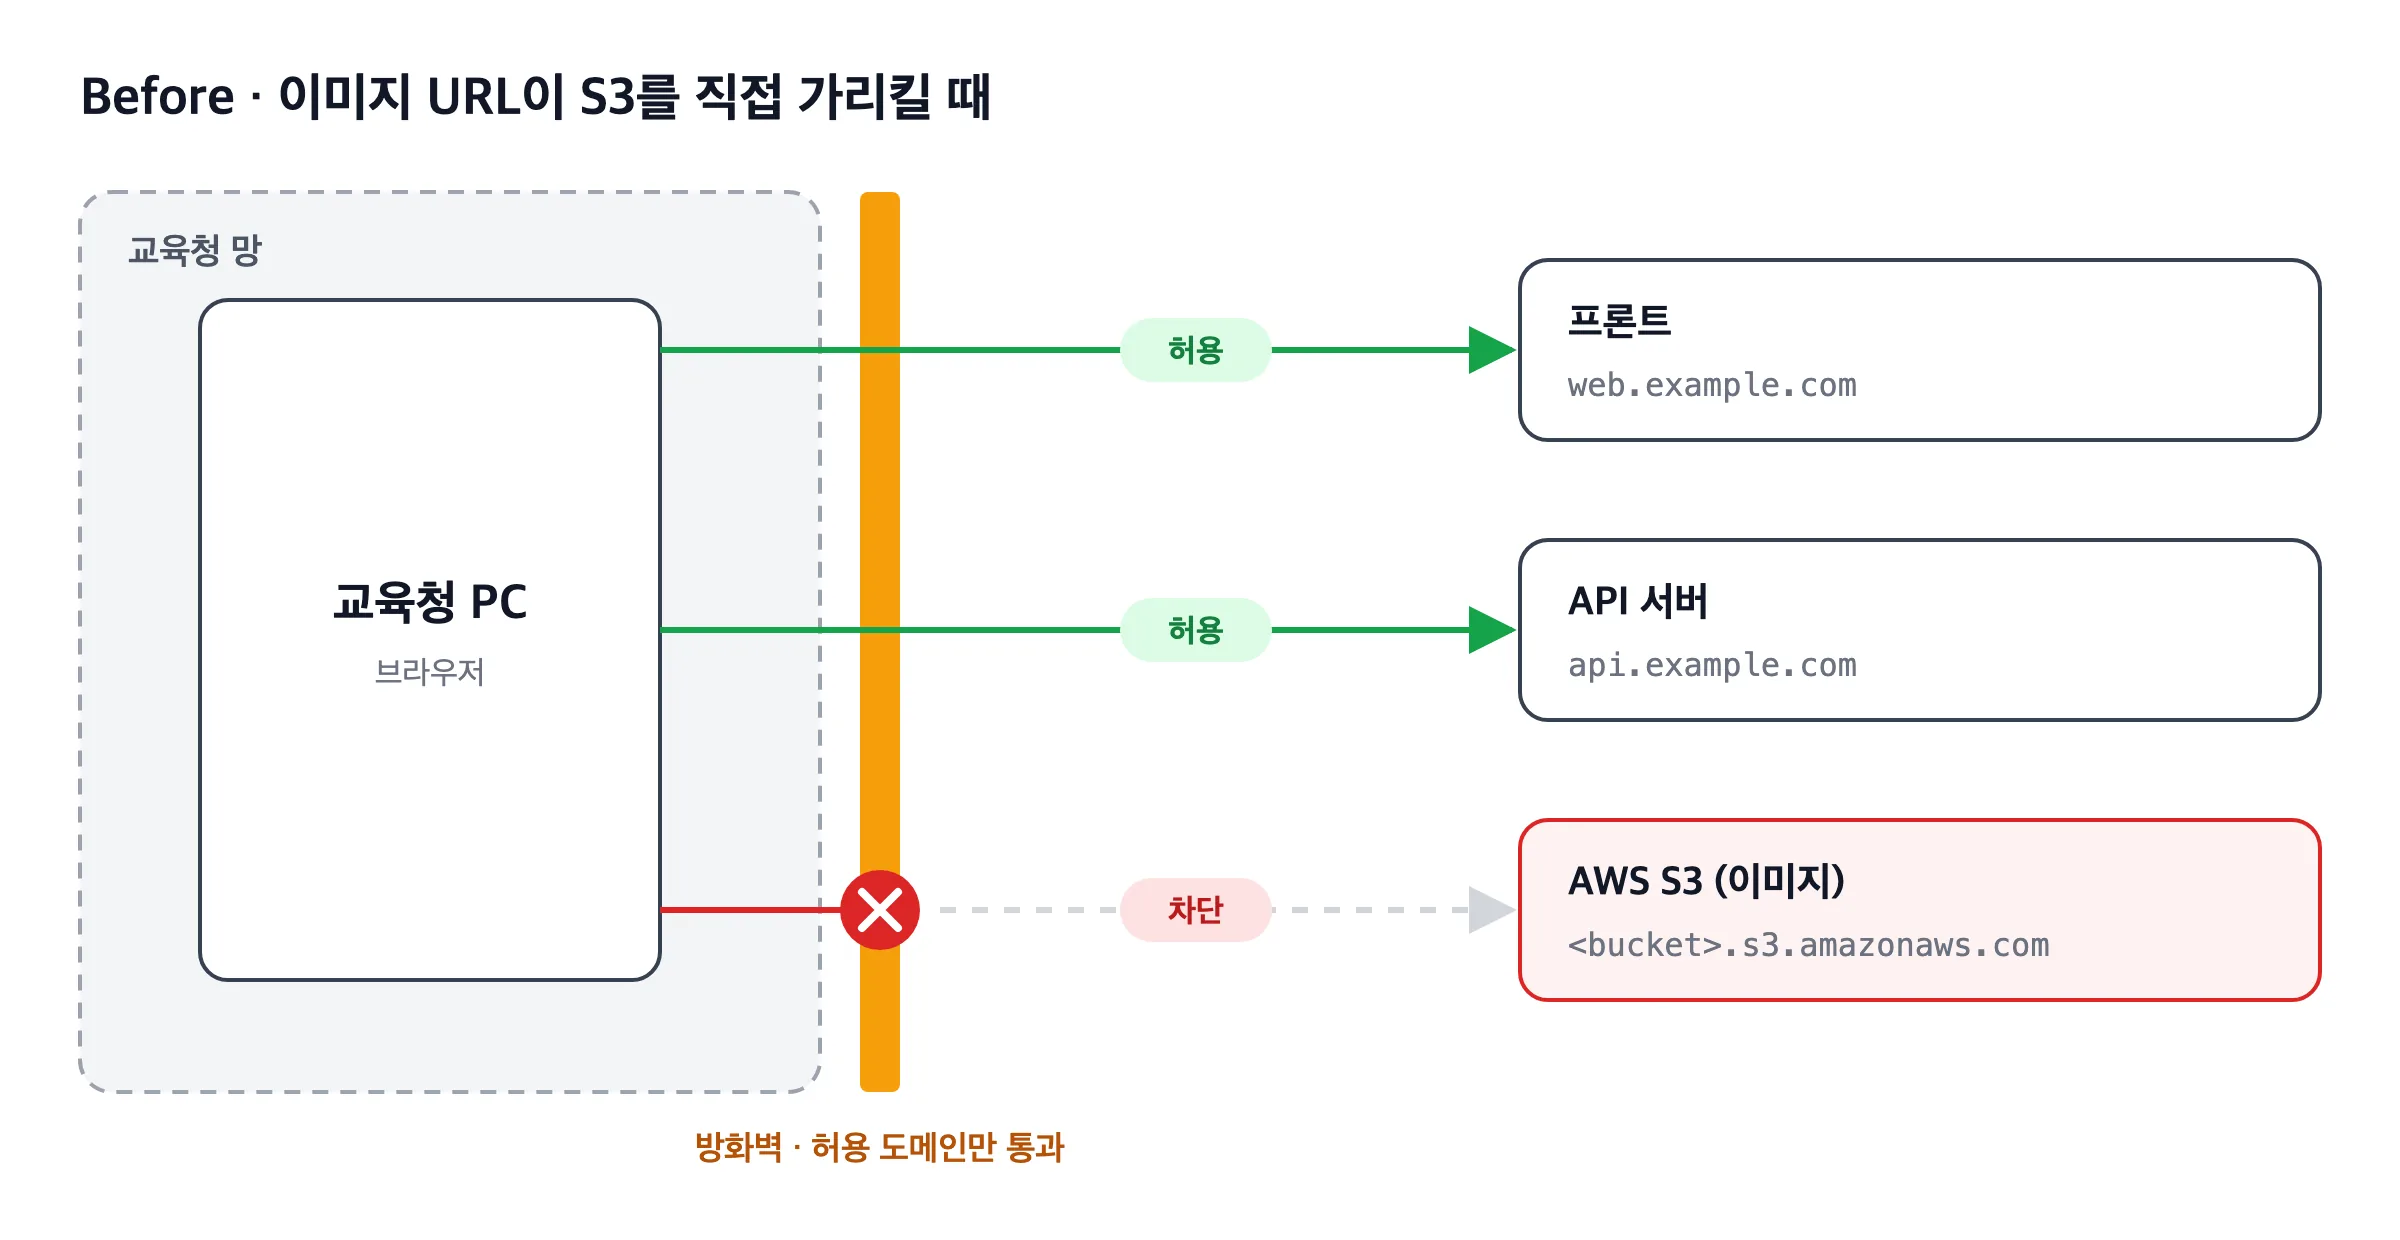
교육청 망은 허용한 도메인만 접속할 수 있는 화이트리스트 방식이었습니다. 서비스를 도입하면서 프론트와 API 도메인은 허용 목록에 넣었지만, 이미지는 생각하지 못했습니다.
저희는 업로드한 이미지를 AWS S3에 저장하고, 백엔드는 S3 SDK가 만들어 주는 URL을 그대로 내려주고 있었습니다.
https://<bucket>.s3.ap-northeast-2.amazonaws.com/club/abc.png브라우저는 이 주소로 S3에 직접 요청합니다. 교육청 방화벽 입장에서는 처음 보는 *.amazonaws.com 도메인이니 막는 게 당연했습니다.
| 요청 | 도메인 | 교육청 망 |
|---|---|---|
| 페이지 | 프론트 도메인 | 허용 |
| API | api.example.com | 허용 |
| 이미지 | *.s3.amazonaws.com | 차단 |
시범 기간 안에 풀어야 했다
"S3도 허용 목록에 넣어 달라고 하면 되지 않나?" 처음엔 저도 그렇게 생각했습니다. 하지만 시범 도입은 이미 진행 중이었고, 교육청 쪽 절차가 언제 끝날지는 저희가 정할 수 있는 일이 아니었습니다. 그동안 교육청 직원들은 이미지 없는 화면을 써야 했습니다.
교육청에 요청할 것인가, 우리 쪽에서 풀 것인가
선택지는 네 가지였습니다.
1. 교육청에 S3 도메인 허용 요청
가장 정석적인 방법입니다. 하지만 행정 절차를 거쳐야 해서 시범 기간 안에 반영된다는 보장이 없었습니다. 게다가 amazonaws.com은 AWS를 쓰는 모든 서비스가 공유하는 도메인이라, 보안 담당자 입장에서는 열어 주기 부담스러운 요청입니다.
2. CloudFront + 이미지 전용 도메인
img.example.com 같은 도메인을 CloudFront에 붙이면 캐싱과 성능 면에서 가장 좋은 구조입니다. 하지만 이것도 새 도메인이라 결국 1번과 같은 허용 요청이 다시 필요했습니다.
3. 이미지를 API 응답에 직접 담기
base64 등으로 API 응답에 담으면 허용된 API 도메인만 쓰니 망은 통과합니다. 대신 응답이 커지고, 브라우저 이미지 캐시를 못 쓰고, 이미지를 내려주는 API를 전부 고쳐야 합니다.
4. 이미 허용된 API 도메인 뒤에 리버스 프록시
"그러면 이미지도 우리 API 도메인으로 나가게 하면 되지 않나..?" 브라우저는 api.example.com/images/...로 요청하고, 서버가 대신 S3에서 가져와 돌려주는 방식입니다.
| 선택지 | 얻는 것 | 잃는 것 |
|---|---|---|
| 1. S3 허용 요청 | 구조 변경 없음 | 일정을 교육청에 맡겨야 함 |
| 2. CloudFront + 전용 도메인 | 캐싱·성능 | 새 도메인 허용 요청이 또 필요 |
| 3. API 응답에 이미지 담기 | 추가 도메인 없음 | 응답 비대, 캐시 불가, 수정 범위 큼 |
| 4. API 도메인 뒤 리버스 프록시 | 추가 요청 없이 바로 적용 | 이미지 트래픽이 API 서버를 거침 |
시범 기간 안에, 외부 절차 없이 바로 적용할 수 있는 건 4번뿐이었습니다. 비즈니스 로직은 건드리지 않고 nginx 설정 몇 줄과 이미지 URL 형태만 바꾸면 됐습니다. 그래서 API 서버 앞단 nginx에 직접 프록시를 붙였습니다.
nginx 리버스 프록시로 S3를 우리 도메인 뒤에 숨기다
nginx에 location 하나 추가
이미 API 서버 앞에 nginx가 있었기 때문에 location 하나만 추가하면 됐습니다.
server {
    listen 80;
    server_name _;

    # 기존 API 트래픽 (Spring Boot)
    location / {
        proxy_pass http://api_upstream/;
        proxy_set_header Host $host;
    }

    # S3 이미지 프록시
    location /images/ {
        proxy_pass https://<bucket>.s3.ap-northeast-2.amazonaws.com/;
        proxy_set_header Host <bucket>.s3.ap-northeast-2.amazonaws.com;
    }
}
그리고 클라이언트에 내려주는 이미지 URL을 S3 주소에서 우리 도메인 경로로 바꿨습니다.
before  https://<bucket>.s3.ap-northeast-2.amazonaws.com/club/abc.png
after   https://api.example.com/images/club/abc.png
요청 흐름
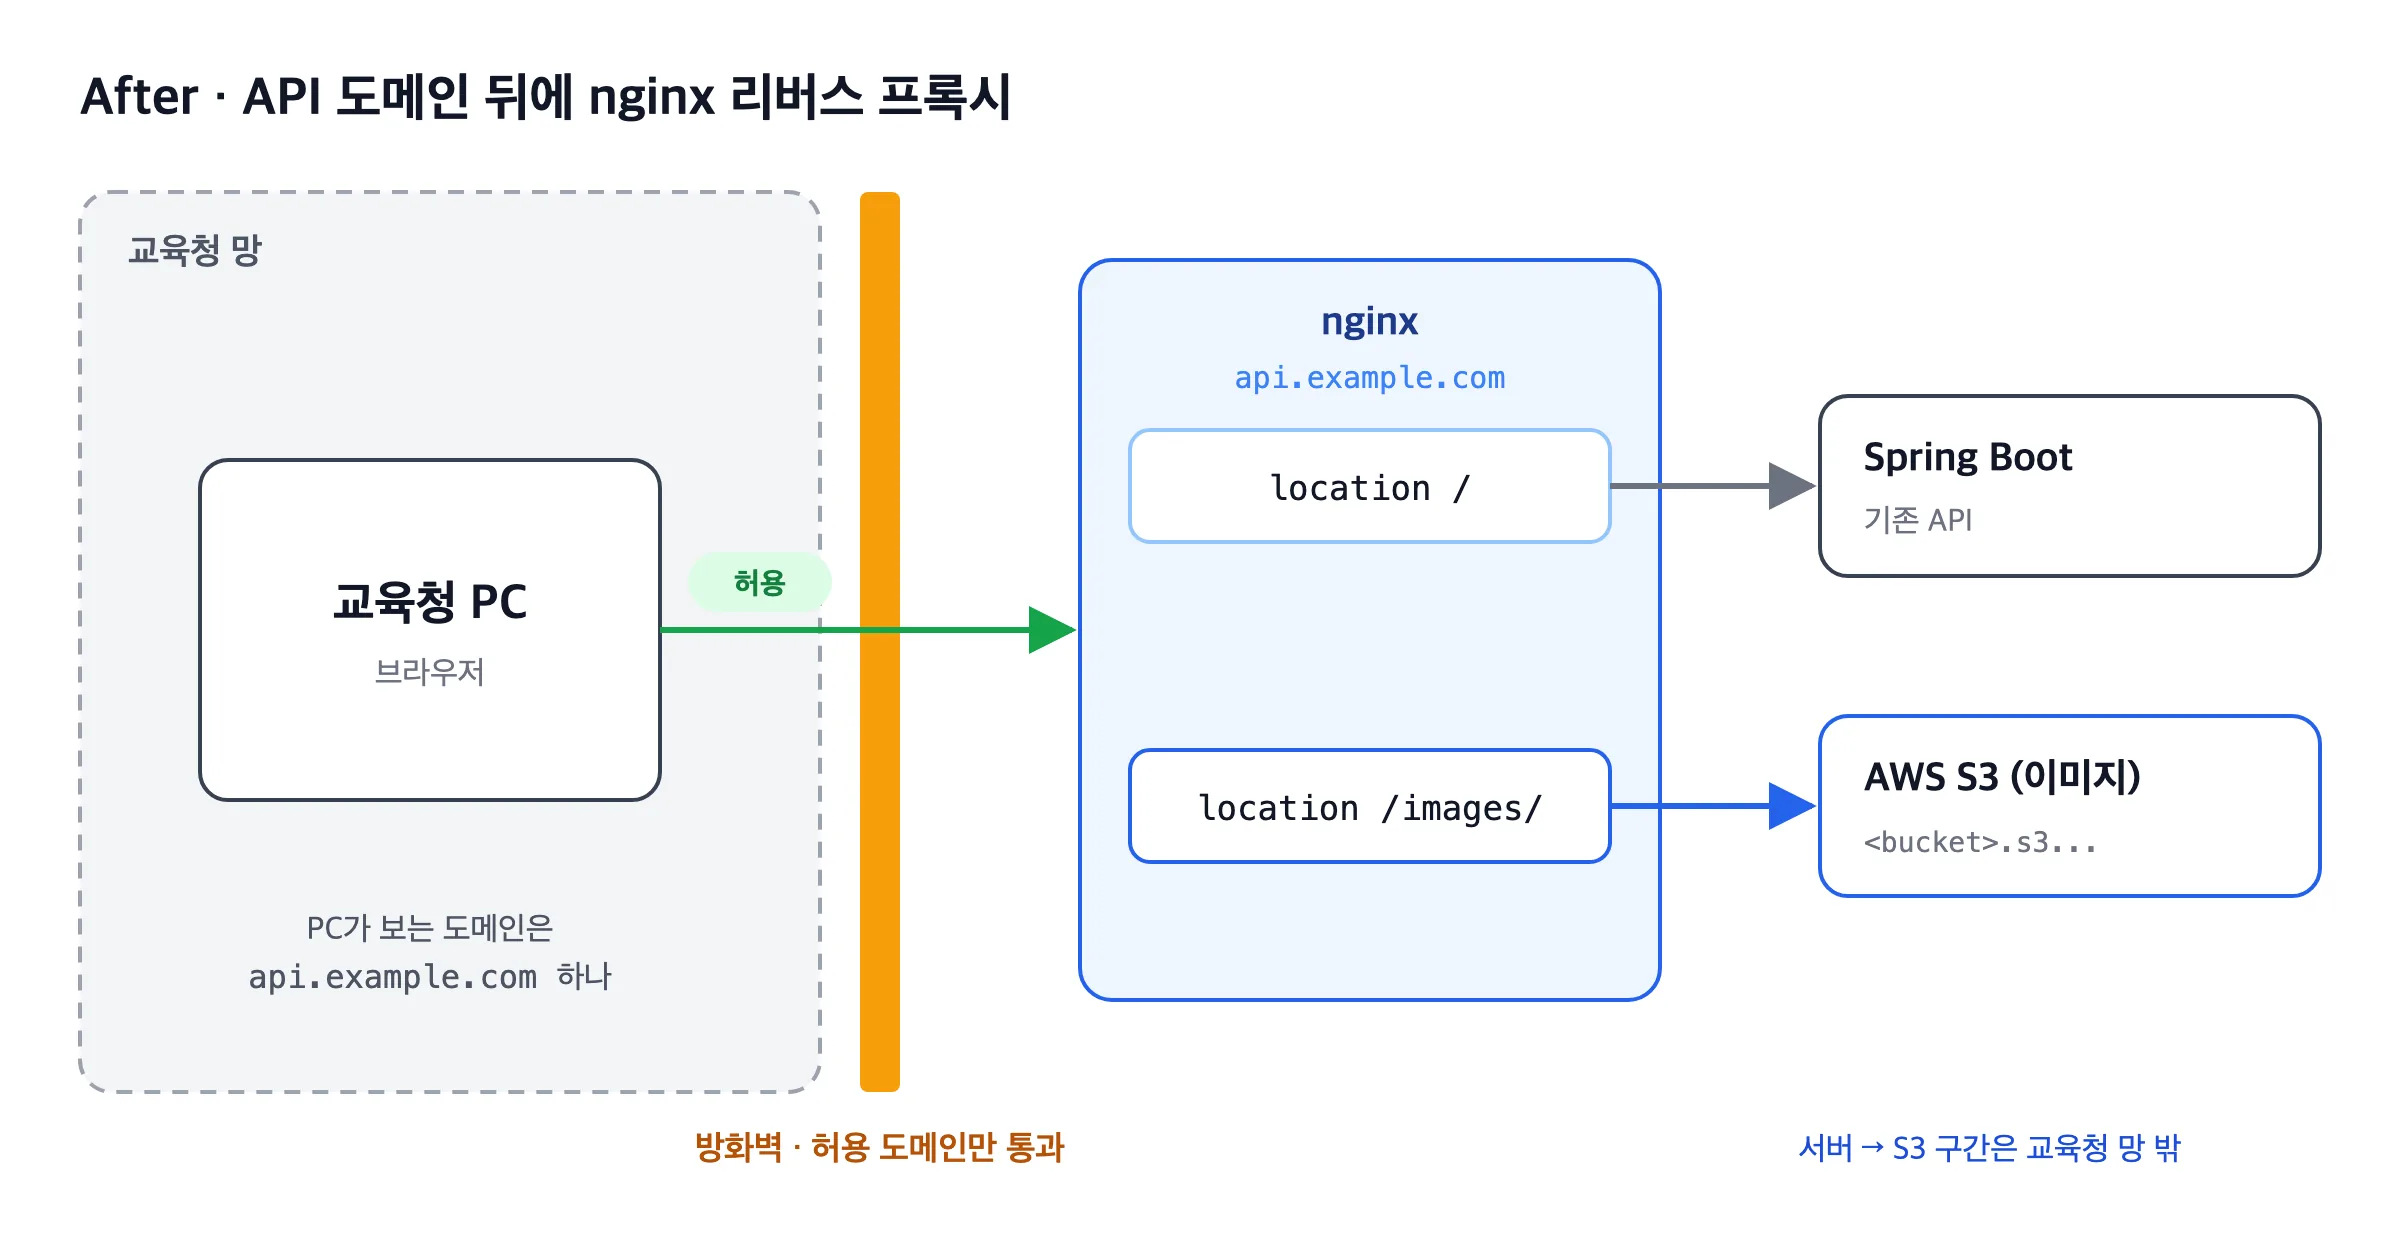
- 교육청 PC가
api.example.com/images/club/abc.png를 요청합니다. 허용된 도메인이라 방화벽을 통과합니다. - nginx가
location /images/에 걸린 요청을 S3의club/abc.png로 넘깁니다. 이 요청은 교육청 망 밖에서 일어납니다. - S3 응답을 그대로 교육청 PC에 돌려줍니다.
교육청 방화벽이 보는 통신은 교육청 PC ↔ 저희 API 서버 하나뿐입니다. 서버가 S3에 요청하는 구간은 교육청 망 밖에서 일어나니 막힐 이유가 없습니다. 방화벽을 뚫은 게 아니라, 이미 허용받은 도메인 안에서 이미지까지 서빙하도록 구조를 바꾼 것입니다.
설정하면서 걸리기 쉬운 부분
proxy_pass끝의/:https://.../처럼 슬래시로 끝나면location의/images/부분이 잘리고 나머지 경로만 붙습니다. 슬래시가 없으면/images/club/abc.png가 S3 키로 그대로 넘어가 404가 납니다.- Host 헤더: S3는 Host 헤더로 버킷을 찾습니다. API용 설정을 복사해
proxy_set_header Host $host;를 그대로 두면 S3가 우리 도메인을 버킷 이름으로 읽어서 버킷을 찾지 못합니다. 이미지 location에서는 S3 호스트를 명시해야 합니다. - 리전 엔드포인트:
s3.amazonaws.com/<bucket>같은 글로벌 path-style 주소는 버킷 리전이 다르면 리다이렉트를 돌려줄 수 있습니다. 버킷 리전 엔드포인트를 쓰는 편이 안전합니다.
이미지는 떴고, 대신 API 서버가 이미지 서버가 됐다
교육청에 따로 요청하지 않고도 시범 기간 동안 이미지가 정상적으로 보였습니다.
대신 4번을 고르면서 감수한 것들이 있습니다.
| 비용 | 내용 | 나중에 할 수 있는 보완 |
|---|---|---|
| 서버 대역폭 | 이미지 트래픽이 전부 API 서버를 통과 | proxy_cache로 nginx 캐싱 |
| 장애 범위 | API 서버가 죽으면 이미지도 같이 안 뜸 | 이미지 전용 도메인 분리 |
| 지연 | 브라우저 → 서버 → S3 한 단계가 더 생김 | CloudFront 앞단 배치 |
시범 도입 규모의 트래픽이라 이 비용은 충분히 감당할 만했습니다. 규모가 커진다면 CloudFront + 이미지 전용 도메인으로 옮기고, 그 도메인 하나만 허용 목록에 올려 달라고 요청하는 게 맞다고 생각합니다. 이때는 amazonaws.com 전체가 아니라 저희 서비스 도메인 하나만 요청하면 되니 허용받기도 훨씬 수월합니다.
배운 것
B2B, 특히 공공기관 환경에서는 "인터넷이 된다"는 전제부터 다르다는 걸 배웠습니다. 서비스가 실제로 어떤 도메인에 접속하는지 저도 정확히 몰랐습니다. 프론트와 API뿐 아니라 이미지 저장소, 폰트 CDN, 분석 도구, 지도 API까지 목록으로 정리해 두었다면 도입 전에 미리 대응할 수 있었을 겁니다.
그리고 외부 저장소 주소를 클라이언트에 그대로 노출하기보다 우리 도메인 하나로 모아 두면, 망 정책이 바뀌어도 서버 설정만으로 대응할 수 있다는 것도 이번에 체감했습니다.
참고
같은 주제의 글
Next.js 정적 파일을 S3·CloudFront로 옮겨 CPU 스파이크 줄이기
assetPrefix로 /_next/static만 S3 + CloudFront(OAC)로 분리한 구조와 배포 후 캐시 무효화 순서, 같이 챙겨야 했던 이미지 허용·빌드 OOM 설정을 정리했습니다.
WebView 하단 탭바를 Link와 idle prefetch로 가볍게 만든 기록
Next.js App Router + Flutter WebView에서 전역 5탭·금 모으기 4탭 하단바의 전환 지연, 초기 prefetch 부담, 입장 애니메이션을 라우팅 모델에 맞춰 나눠 푼 과정입니다.
병원 웹앱을 Electron으로 옮기고 웹뷰 구조로 바꾼 이유
로그인 유지와 알림 가시성 때문에 병원용 웹앱을 Electron으로 옮긴 과정, 재시작하지 않는 병원 PC에 맞춰 웹뷰 로드 구조와 GitHub Releases 자동 업데이트로 정리한 이유를 다룹니다.
7분 읽기#실무 회고