병동·스태프·어드민 3단계 권한 토큰을 axios 인터셉터로 자동 매핑하기
WARD·STAFF·ADMIN 세 권한의 JWT를 쿠키에 따로 저장하고, 요청마다 손으로 고르던 토큰을 axios 요청·응답 인터셉터로 자동 첨부·재발급하게 바꾼 과정입니다.
권한이 셋으로 나뉘자, 팀원들이 API 요청마다 엉뚱한 권한의 토큰을 붙이는 일이 잦아졌습니다. 코드를 바꿀 때마다 모든 요청을 일일이 고쳐야 했습니다.
팀 케어마인더에서 실제 병원 프로덕션에 쓰일 예정인 케어마인더 시스템의 로그인을 만들면서 겪은 일입니다. 요청마다 토큰을 고르던 일을 axios 인터셉터 한 곳으로 옮기자, 새 기능을 만들 때 권한을 신경 쓰지 않아도 됐습니다.
세 권한의 토큰을 요청마다 손으로 고르다 생긴 매핑 실수
WARD·STAFF·ADMIN 세 권한이 각자 토큰을 가지는데, API 요청마다 어떤 토큰을 붙일지 직접 정하다 보니 권한을 잘못 매핑하는 일이 잦아졌습니다.
권한 안에 권한: WARD, STAFF, ADMIN
- 병동 권한 (Ward Tablet): 병동 태블릿에 해당하며, 병동에서 직접 쓰는 기본 권한입니다.
- 스태프 권한 (Staff): 간호사 계정에 해당하며, 여러 병동을 관리할 수 있습니다. 각 간호사가 담당 병동을 컨트롤합니다.
- 어드민 권한 (Admin): 간호사 계정을 관리하고 컨트롤하는 상위 권한입니다. 여러 간호사를 동시에 관리하는 기능이 포함됩니다.
로그인은 JWT 방식을 씁니다. 흐름을 간단히 그리면 이렇습니다.
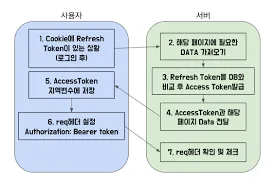
accessToken과 refreshToken을 관리해야 하는 상황에서 권한을 세 가지로 나누자, API 요청마다 그 권한에 맞는 토큰이 필요해졌고 이를 관리할 별도 로직이 필요했습니다.
첫 구현: 권한별 쿠키와 Recoil
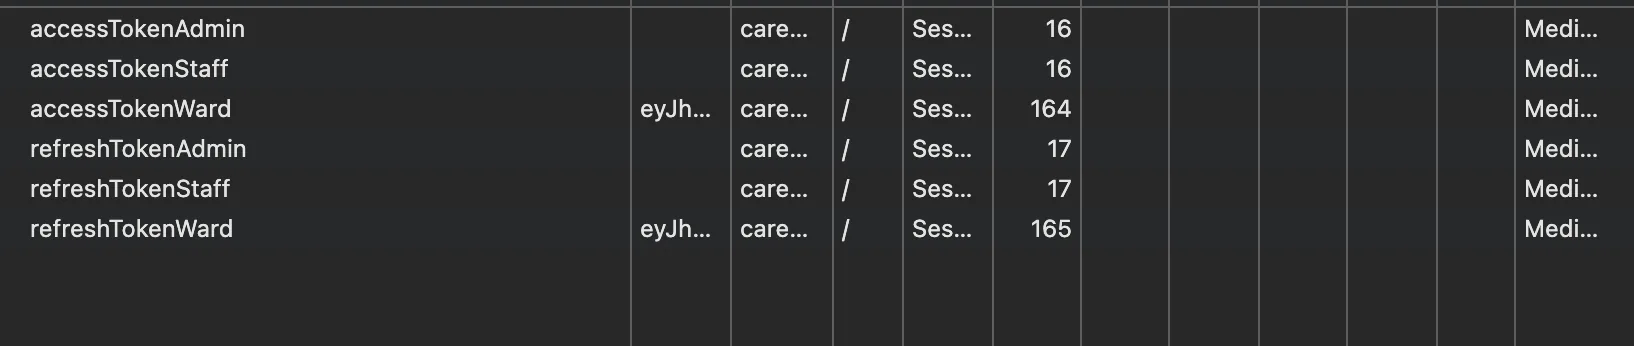
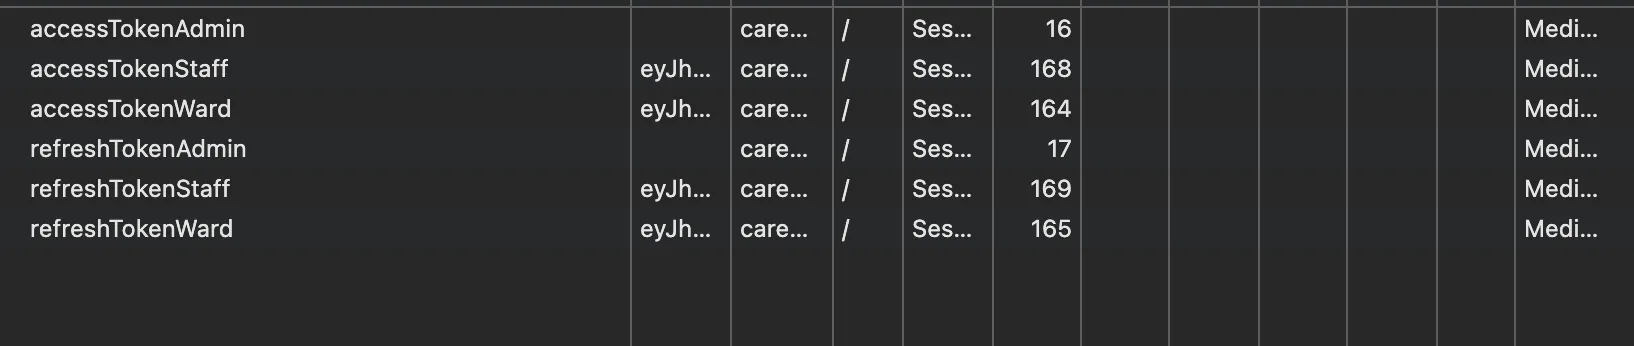
로그인할 때 권한에 따라 쿠키에 토큰을 저장하도록 설계했습니다. 스태프 계정(STAFF)은 병동 계정(WARD)으로 로그인한 상태에서 특정 페이지에 들어갈 때 추가 권한이 필요하기 때문에, WARD와 STAFF 두 종류의 토큰을 동시에 관리하도록 구현했습니다.
WARD 접근
STAFF 접근
ADMIN 접근
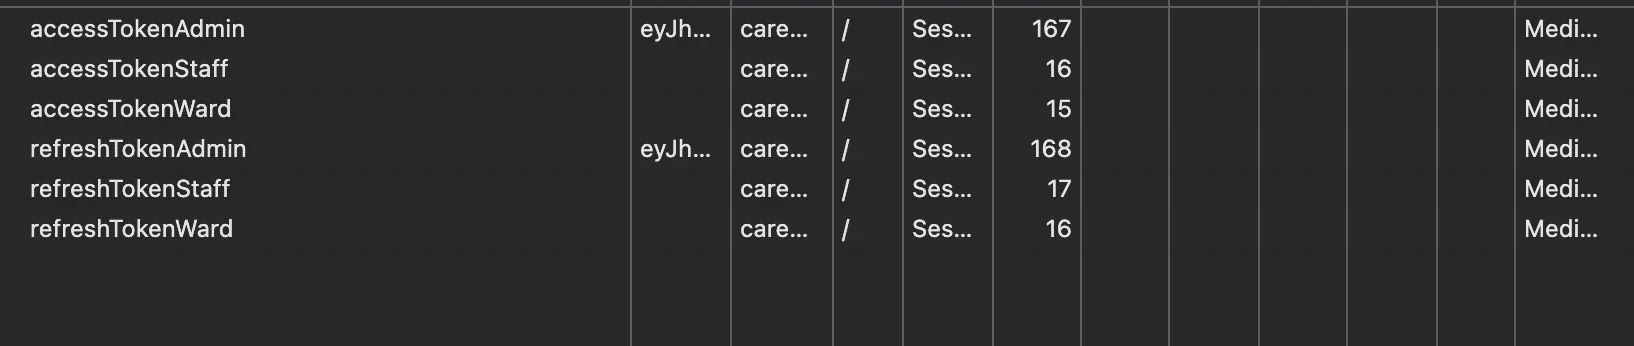
로그인 시 권한마다 accessToken("권한") 형식의 이름으로 따로 저장했습니다. 그다음 유저 권한을 Recoil 상태에 저장하고, "WARD", "STAFF", "ADMIN" 중 무엇인지에 따라 API 요청마다 해당 권한의 토큰을 담아 보내도록 구현했습니다.
무엇이 깨졌나
권한이 3개로 나뉘고 요청이 복잡해지면서, 다른 팀원들이 작업 중에 API 요청의 권한을 잘못 매핑하는 경우가 잦아졌습니다. 코드를 바꿀 때마다 모든 요청을 일일이 수정해야 하는 문제도 생겼습니다.
요청마다 토큰 지정 vs 인터셉터에서 일괄 매핑
| 선택지 | 얻는 것 | 잃는 것 |
|---|---|---|
| 요청마다 권한·토큰 지정 (기존) | 요청 코드만 보면 어떤 토큰을 쓰는지 드러남 | 권한 매핑 실수가 잦고, 바뀔 때마다 모든 요청을 수정 |
| axios 인터셉터에서 일괄 매핑 | 요청 코드가 권한에 의존하지 않음, 매핑 규칙이 한 곳에 모임 | 저장된 유저 권한 값에 따라 모든 요청의 토큰이 정해짐 |
토큰 선택을 각 요청에서 빼내야 했습니다. 그래서 axios.interceptors로 의존성을 줄이고, API 요청 시 권한에 맞는 토큰을 자동으로 붙이도록 로직을 바꾸기로 했습니다.
axios 요청·응답 인터셉터가 권한에 맞는 토큰을 고른다
Recoil에 유저 권한이 저장돼 있으니, 그 값을 기준으로 요청마다 권한을 자동 매핑하도록 구현했습니다. 요청에 필요한 권한을 동적으로 처리하고, 권한에 맞는 accessToken을 자동으로 설정해 API를 보냅니다.
요청 인터셉터: Authorization 헤더 자동 첨부
axiosInstance.interceptors.request.use(
  (config: InternalAxiosRequestConfig<any>) => {
    let token = "";
    const userState = localStorage.getItem("recoil-persist");

    let userType = "";
    if (userState) {
      const userStateObj = JSON.parse(userState as string);
      userType = userStateObj.userState.type;
    }

    switch (userType) {
      case "WARD":
        token = Cookies.get("accessTokenWard") as string;
        break;
      case "STAFF":
        token = Cookies.get("accessTokenStaff") as string;
        break;
      case "ADMIN":
        token = Cookies.get("accessTokenAdmin") as string;
        break;
      default:
        null;
    }

    if (token) {
      if (!config.headers) {
        config.headers = new AxiosHeaders();
      }
      (config.headers as AxiosHeaders).set("Authorization", `Bearer ${token}`);

      config.headers.Authorization = `Bearer ${token}`;
    }
    return config;
  },
  error => {
    return Promise.reject(error);
  },
);
응답 인터셉터: 401이면 권한별 토큰 재발급 후 재시도
토큰이 만료돼 401이 오면, 같은 방식으로 권한을 확인해 해당 권한의 토큰을 재발급받고 원래 요청을 다시 보냅니다.
axiosInstance.interceptors.response.use(
  res => {
    return res;
  },
  async error => {
    if (error.response && error.response.status === 401) {
      const userState = localStorage.getItem("recoil-persist");
      let userType = "";

      if (userState) {
        const userStateObj = JSON.parse(userState as string);
        userType = userStateObj.userState.type;
      }

      let refreshEndpoint = "";
      let accessTokenKey = "";
      let refreshTokenKey = "";

      switch (userType) {
        case "WARD":
          accessTokenKey = "accessTokenWard";
          refreshTokenKey = "refreshTokenWard";
          refreshEndpoint = `${SEVER_URL}/users/refresh-token`;
          break;
        case "STAFF":
          accessTokenKey = "accessTokenStaff";
          refreshTokenKey = "refreshTokenStaff";
          refreshEndpoint = `${SEVER_URL}/users/refresh-token`;
          break;
        case "ADMIN":
          accessTokenKey = "accessTokenAdmin";
          refreshTokenKey = "refreshTokenAdmin";
          refreshEndpoint = `${SEVER_URL}/users/refresh-token`;
          break;
        default:
          return Promise.reject(error);
      }

      try {
        const response = await axios.post(refreshEndpoint, {
          accessToken: Cookies.get(accessTokenKey),
          refreshToken: Cookies.get(refreshTokenKey),
        });

        if (!response.data) {
          return Promise.reject(new Error("토큰 리프레쉬 실패"));
        }

        Cookies.set(accessTokenKey, response.data.accessToken);
        Cookies.set(refreshTokenKey, response.data.refreshToken);

        // 원래 요청 재시도
        error.config.headers.Authorization = `Bearer ${response.data.accessToken}`;
        return axiosInstance.request(error.config);
      } catch (refreshError) {
        return Promise.reject(refreshError);
      }
    }

    return Promise.reject(error);
  },
);
새 기능에서 권한을 신경 쓰지 않게 됐다
의존성을 줄인 결과, 이후에 개발하는 기능에서는 API 권한을 신경 쓸 필요가 없어졌습니다. axios.interceptor가 권한을 자동으로 매핑해 주기 때문입니다. 팀원들의 작업 속도가 빨라졌고, 권한 관리와 시스템 안전성도 크게 개선됐습니다.
배운 것
권한이 늘어날수록 "요청마다 맞는 토큰을 고르는 일"은 사람 손에 맡기기 어려워집니다. 그 선택을 한 곳으로 모은 것이 이번 작업의 핵심이었습니다.
같은 주제의 글
WebView 하단 탭바를 Link와 idle prefetch로 가볍게 만든 기록
Next.js App Router + Flutter WebView에서 전역 5탭·금 모으기 4탭 하단바의 전환 지연, 초기 prefetch 부담, 입장 애니메이션을 라우팅 모델에 맞춰 나눠 푼 과정입니다.
Next.js 정적 파일을 S3·CloudFront로 옮겨 CPU 스파이크 줄이기
assetPrefix로 /_next/static만 S3 + CloudFront(OAC)로 분리한 구조와 배포 후 캐시 무효화 순서, 같이 챙겨야 했던 이미지 허용·빌드 OOM 설정을 정리했습니다.
허용 도메인만 열린 교육청 망에서 S3 이미지를 nginx 리버스 프록시로 띄운 기록
서울시교육청 시범 도입 중 화이트리스트 망에서 S3 이미지가 막히자, 이미 허용된 API 도메인 뒤에 nginx 리버스 프록시를 두어 이미지를 서빙한 과정과 트레이드오프를 정리했습니다.